Cambiar la contraseña de Instagram o de TikTok cada pocos meses no hace la cuenta más segura, y el código de verificación por SMS ya no basta para frenar a quien quiere robarla. Esa es la conclusión que trasladan las guías actuales de seguridad, como la revisión de 2025 del NIST estadounidense, que prohíbe obligar a cambiar contraseñas de forma periódica. Para creadores, marcas y gestores de comunidades, cuyas cuentas son su herramienta de trabajo, la pregunta no es cada cuánto cambiar la clave, sino qué método de acceso usar.
Las claves de la seguridad de las cuentas de redes sociales en 20 segundos
- Rotar la contraseña no protege; una frase de paso larga y única, sí.
- Los SMS y códigos de un solo uso se pueden capturar con webs falsas que roban la sesión.
- Facebook, WhatsApp, X o TikTok ya ofrecen passkeys o llaves de seguridad.
- Revisar sesiones abiertas, apps conectadas y accesos de agencias evita muchos robos.
OpenSecurity ha publicado un análisis sobre por qué cambiar la contraseña cada 90 días no protege y qué funciona en 2026, centrado en las empresas. Sus conclusiones se aplican igual, o más, a las redes sociales, donde los robos de cuentas son diarios y recuperarlas puede llevar semanas.
Cómo se roban hoy las cuentas
El método clásico, adivinar la contraseña, ha perdido peso. Los atacantes prefieren técnicas que esquivan el doble factor tradicional:
- Webs falsas que hacen de intermediario: el mensaje típico avisa de una «infracción de derechos de autor», una «verificación de cuenta» o una «colaboración de marca». El enlace lleva a una copia del inicio de sesión que reenvía en tiempo real la contraseña y el código SMS a la red social real y se queda con la sesión ya abierta. El doble factor se ha cumplido, pero el atacante está dentro.
- Robo de cookies: programas maliciosos que se cuelan como supuestos editores de vídeo, «herramientas de crecimiento» o juegos pirata copian del navegador las sesiones abiertas. Con ellas, el atacante entra sin contraseña ni código.
- Duplicado de SIM: si el segundo factor es un SMS, quien consiga un duplicado de tu tarjeta recibe tus códigos.
- Contraseñas repetidas: si la misma clave se usó en otra web que sufrió una filtración, los atacantes la prueban de forma automática en todas las redes.
Ninguno de estos ataques se frena cambiando la contraseña cada trimestre. Lo que sí los frena es usar un método de acceso que no se pueda entregar a una web falsa.
Passkeys y llaves de seguridad en las principales redes
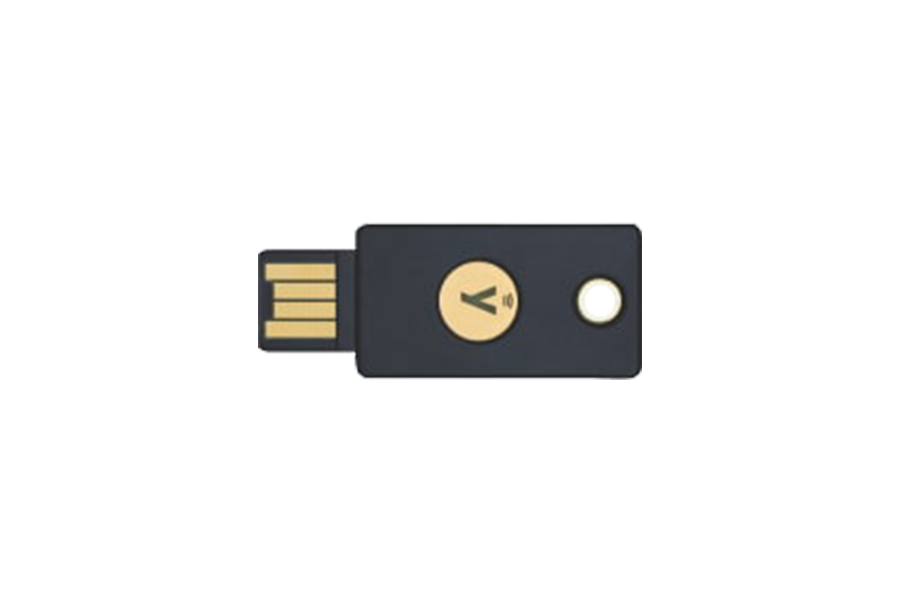
Las passkeys y las llaves de seguridad físicas (FIDO2) funcionan con criptografía ligada al dominio: solo responden ante la web legítima, así que una copia falsa no obtiene nada útil. Además, se desbloquean con la huella, la cara o el PIN del móvil, sin escribir nada. Su disponibilidad en redes sociales ha avanzado mucho en los últimos años:
- Facebook: Meta añadió passkeys en Android e iOS en junio de 2025, y ya admitía llaves de seguridad físicas.
- WhatsApp: tiene passkeys en Android desde octubre de 2023 y en iPhone desde abril de 2024.
- Instagram: durante un tiempo solo podía usarse una passkey si la cuenta estaba vinculada a un inicio de sesión de Facebook con passkey activada; según Meta, ahora funcionan a través de la cuenta de Meta junto a Facebook y Messenger. Conviene revisarlo en el Centro de cuentas.
- X, TikTok y LinkedIn: también permiten iniciar sesión con passkeys.
Si una red no ofrece passkeys, la siguiente mejor opción es una app de autenticación en lugar del SMS, aunque sus códigos también pueden caer en una web falsa. En cualquier caso, hay que desactivar el SMS como método alternativo cuando la plataforma lo permita, porque los atacantes siempre fuerzan el camino más débil, y guardar los códigos de recuperación en un lugar seguro.
Lista de comprobación para creadores y marcas
- Una frase de paso larga y única por red. Mejor cuatro o cinco palabras aleatorias que una clave corta llena de símbolos. Generadores gratuitos como el de password.es la crean en el propio navegador, y un gestor de contraseñas evita repetirla.
- Revisar sesiones activas en la configuración de seguridad de cada red y cerrar las que no reconozcas.
- Quitar apps y servicios conectados que ya no se usen, sobre todo herramientas de seguidores o programadores de publicaciones desconocidos.
- Dar acceso a agencias y colaboradores con roles (Meta Business Suite, cuentas de empresa de TikTok, roles de LinkedIn) en lugar de compartir la contraseña, y retirarlo al terminar.
- Proteger el correo y el móvil asociados: si alguien entra en el correo, puede restablecer todas las redes. Ese correo merece la mejor protección.
- Desconfiar de mensajes urgentes sobre derechos de autor, verificaciones o suspensiones, y comprobar siempre desde la propia app, no desde el enlace.
Ninguna de estas medidas requiere conocimientos técnicos y, juntas, cierran la mayoría de las puertas que usan los ladrones de cuentas. Cambiar la contraseña cada tres meses, en cambio, solo añade molestias.
Preguntas frecuentes
¿Hay que cambiar la contraseña de Instagram cada cierto tiempo?
No hace falta. Basta con una frase de paso larga y única, y cambiarla solo si hay indicios de que se ha filtrado o alguien ha accedido.
¿Es seguro el código de verificación por SMS?
Es mejor que nada, pero se puede capturar con webs falsas o con un duplicado de SIM. Las passkeys y las llaves de seguridad son más seguras.
¿Qué redes sociales admiten passkeys?
Facebook, WhatsApp, X, TikTok y LinkedIn las admiten; en Instagram se gestionan a través de la cuenta de Meta.
Fuentes: